Oktaとのプロビジョニング設定
STEP1: 「アカウント管理」画面を開く
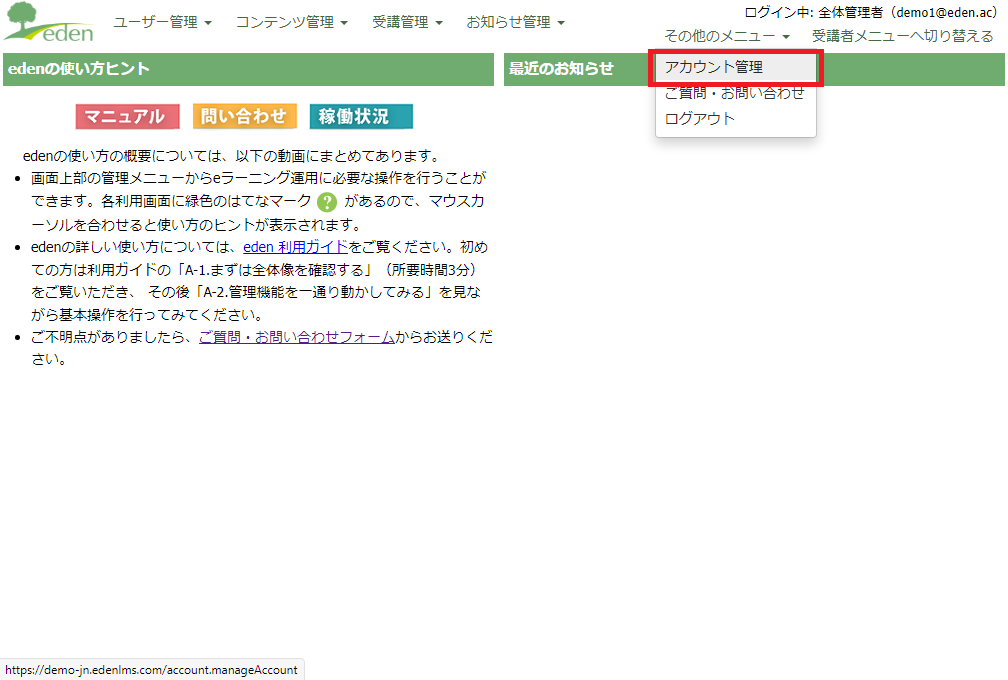 管理画面の「その他のメニュー」タブにある「アカウント管理」をクリックします。
STEP2: 「APIキー設定」ボタンをクリック
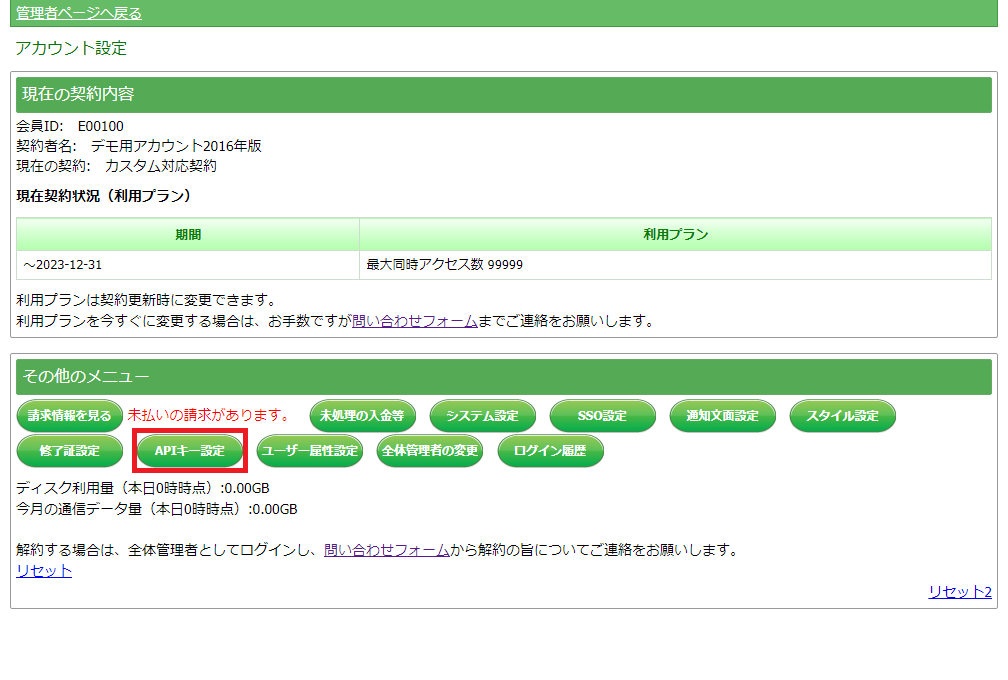 「APIキー設定」ボタンをクリックします。
STEP3: 「新規作成」をクリック
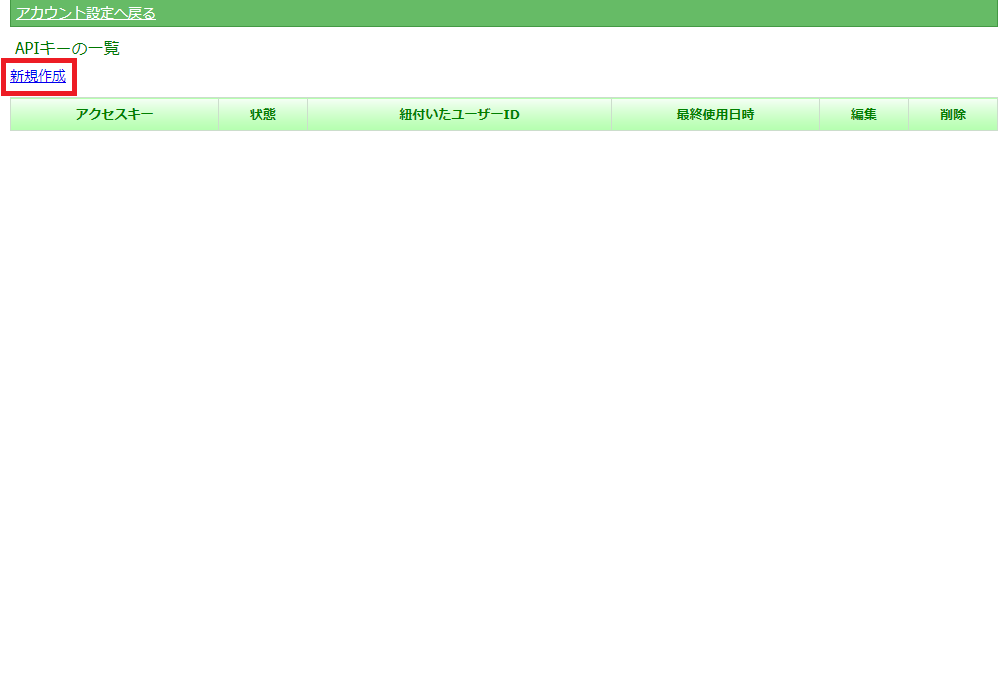 「新規作成」をクリックします。
STEP4: 「生成」ボタンをクリック
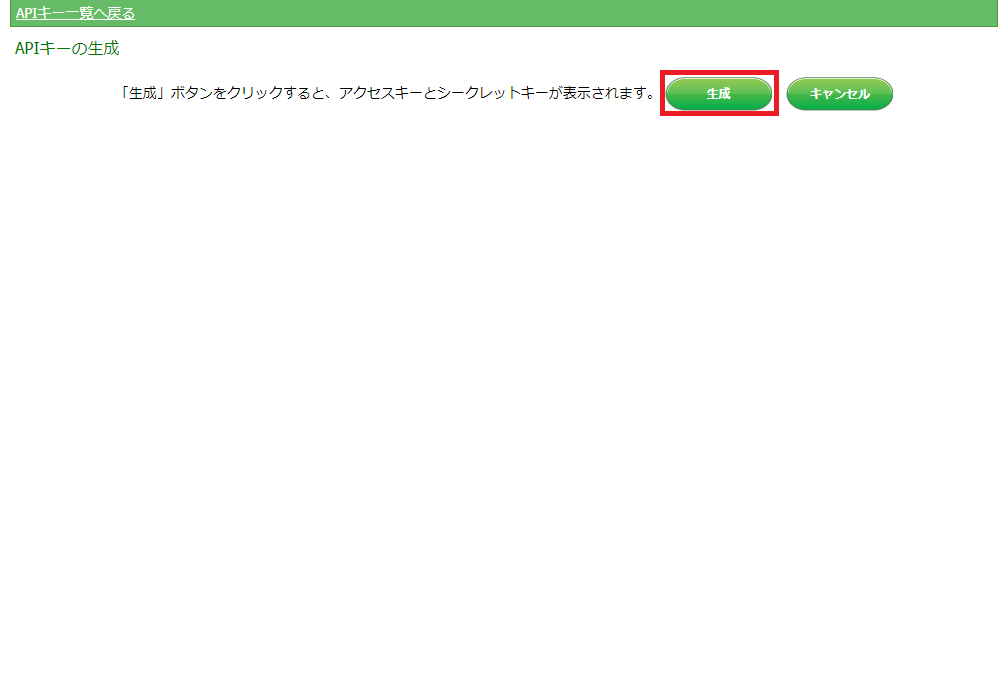 「生成」ボタンをクリックします。
STEP5: 生成されたキーを記録し「APIキー一覧へ戻る」をクリック
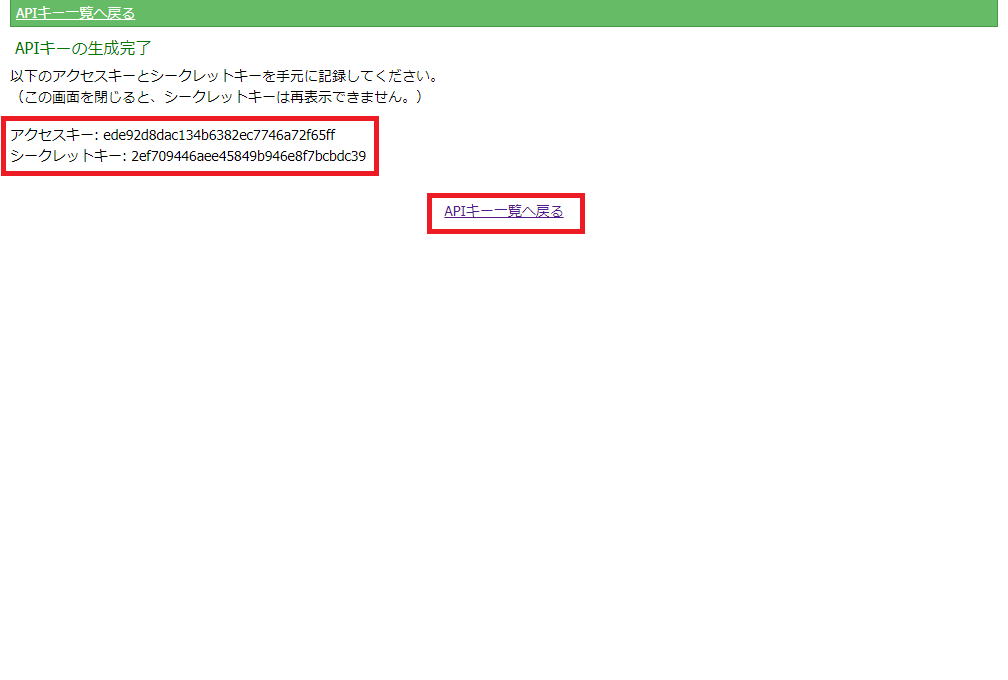 生成されたアクセスキーとシークレットキーを手元に記録して「APIキー一覧へ戻る」をクリックします。
こちらの画面を閉じてしまうと、シークレットキーは再表示されませんのでご注意ください。(一度削除した上で再作成することは可能です)
STEP6: OktaのApplicathions画面を開く
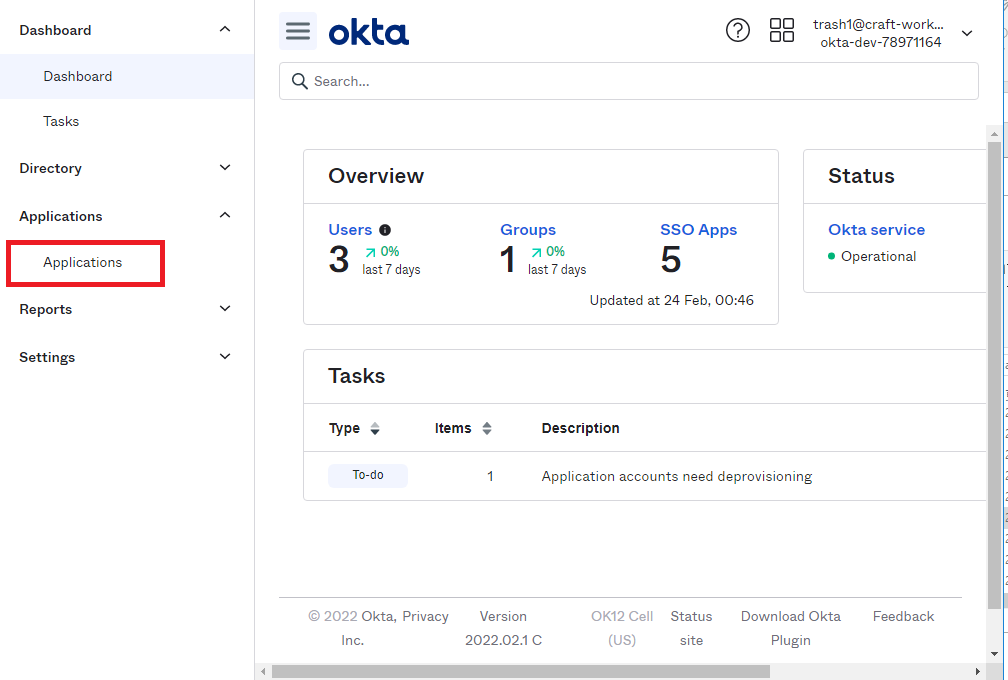 Oktaのホーム画面から「Applicathions」クリックします。
STEP7: 「SamlApp」をクリック
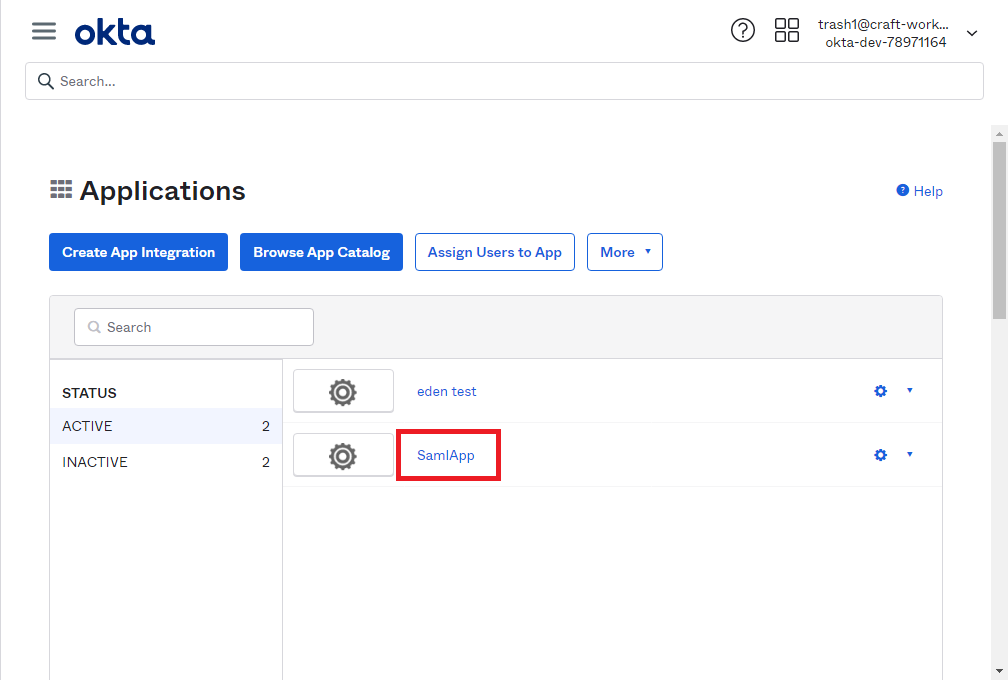 「SamlApp」をクリックします。
STEP8: General ページの「Edit」をクリック
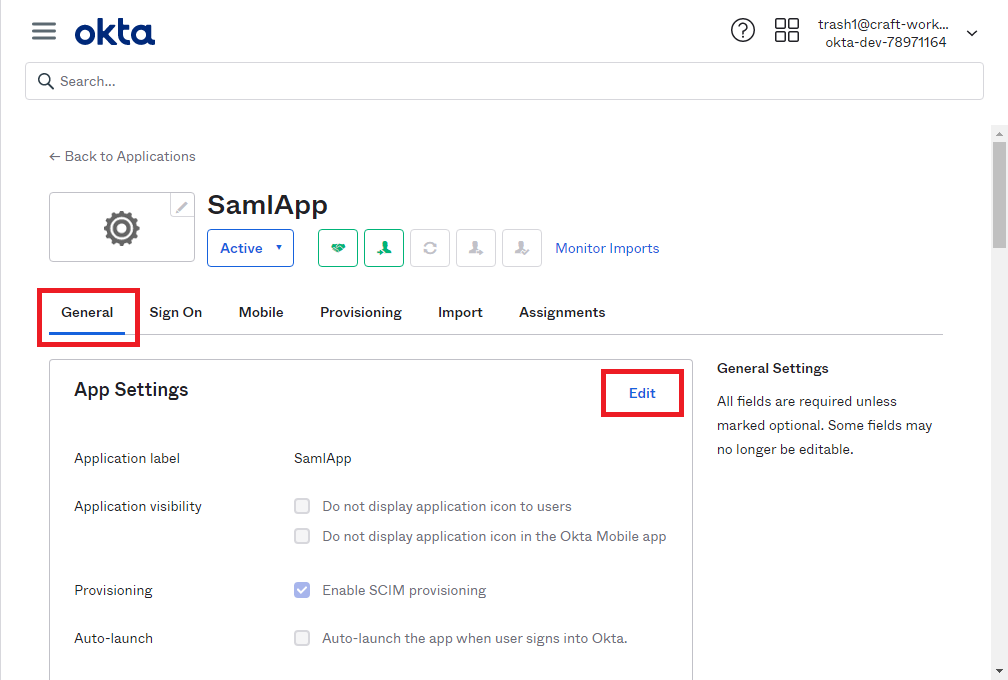 General ページの「Edit」をクリックします。
STEP9: Enable SCIM provisioningにチェックを入れて「Save」ボタンをクリック
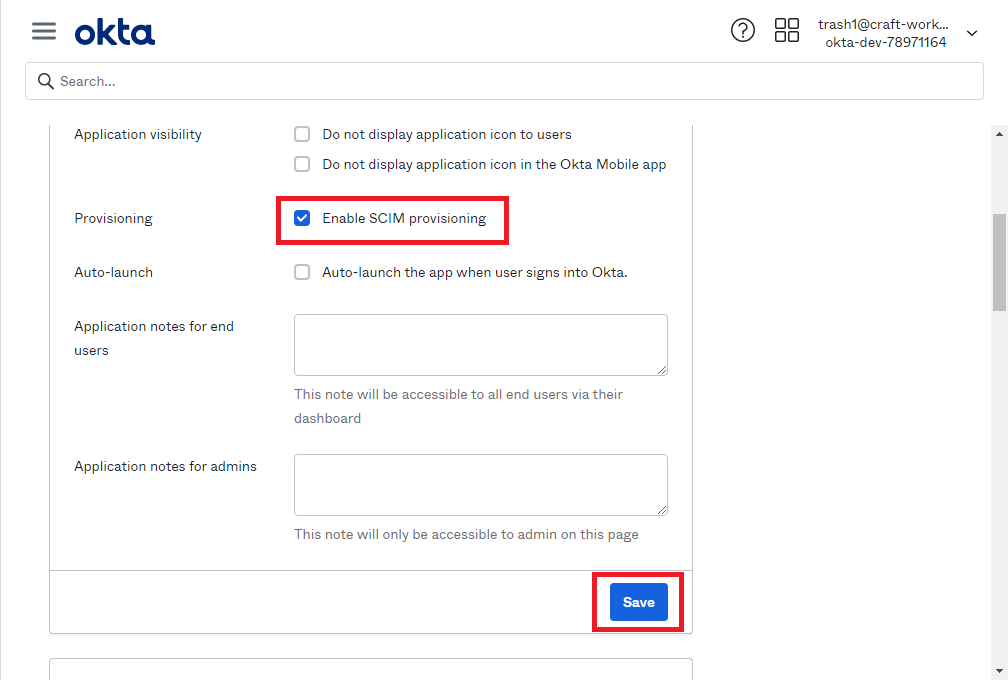 Enable SCIM provisioningにチェックを入れて「Save」ボタンをクリックします。
STEP10: ProvisioningにあるIntegrationページの「Edit」をクリック
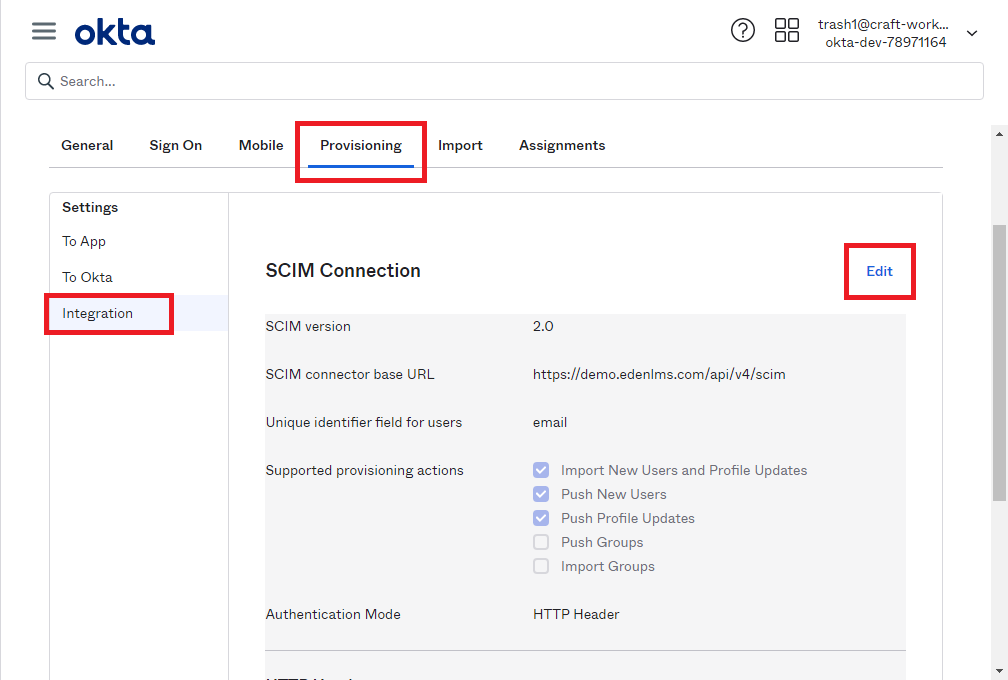 ProvisioningにあるIntegrationページの「Edit」をクリックします。
STEP11: 各項目に入力する
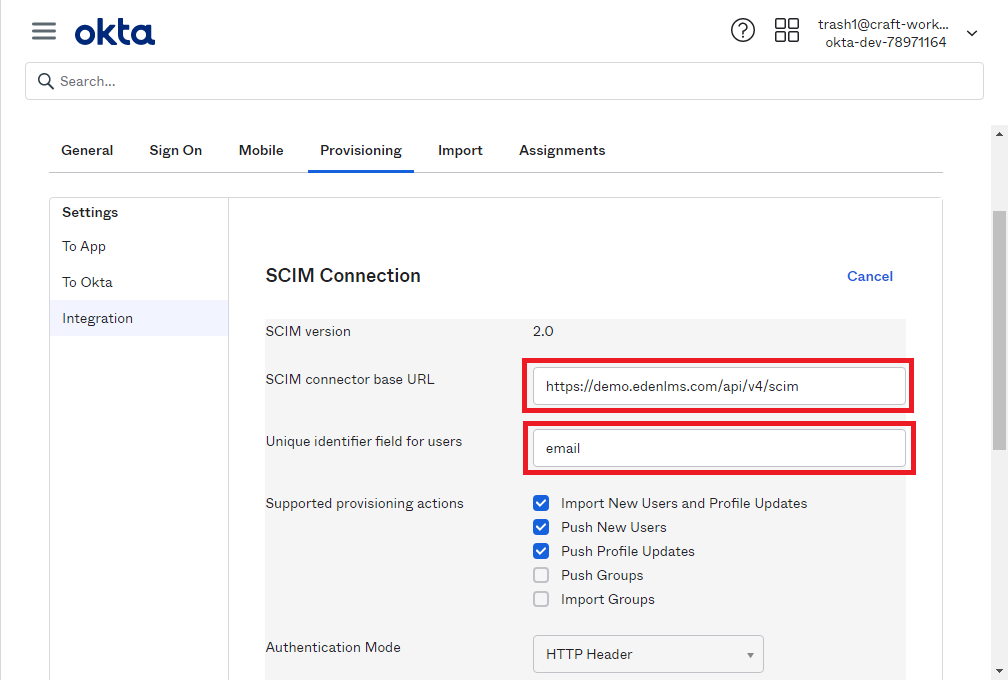 「SCIM connector base URL」に「https://eden.ac/api/v4/scim」と入力し、「Unique identifier field for users 」に「email」と入力します。
STEP12: 該当するボックスにチェックを入れる
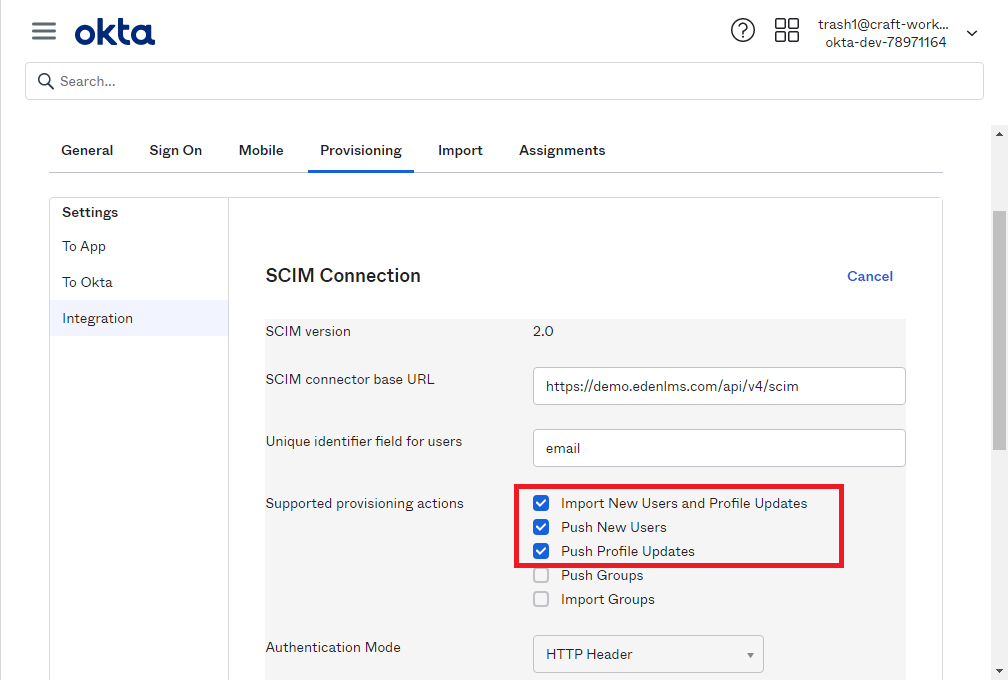 「Import New Users and Profile Updates」と「Push New Users」と「Push Profile Updates」のボックスにチェックを入れます。
STEP13: 「HTTP Header」を選択する
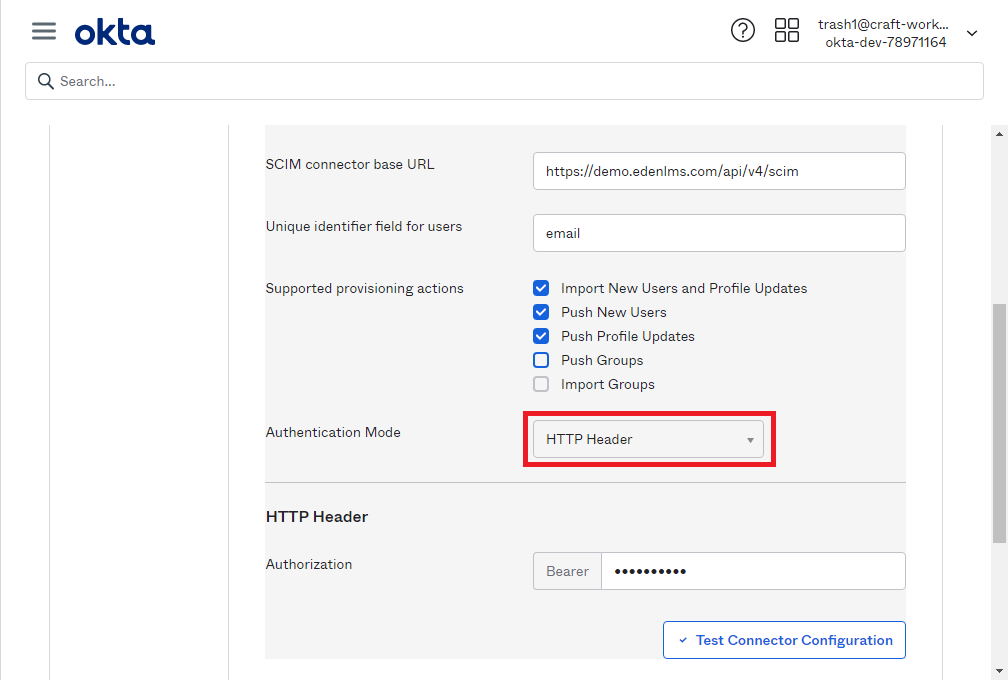 Authentication Modeのタブから「HTTP Header」を選択します。
STEP14: 認証用のトークンを入力をする
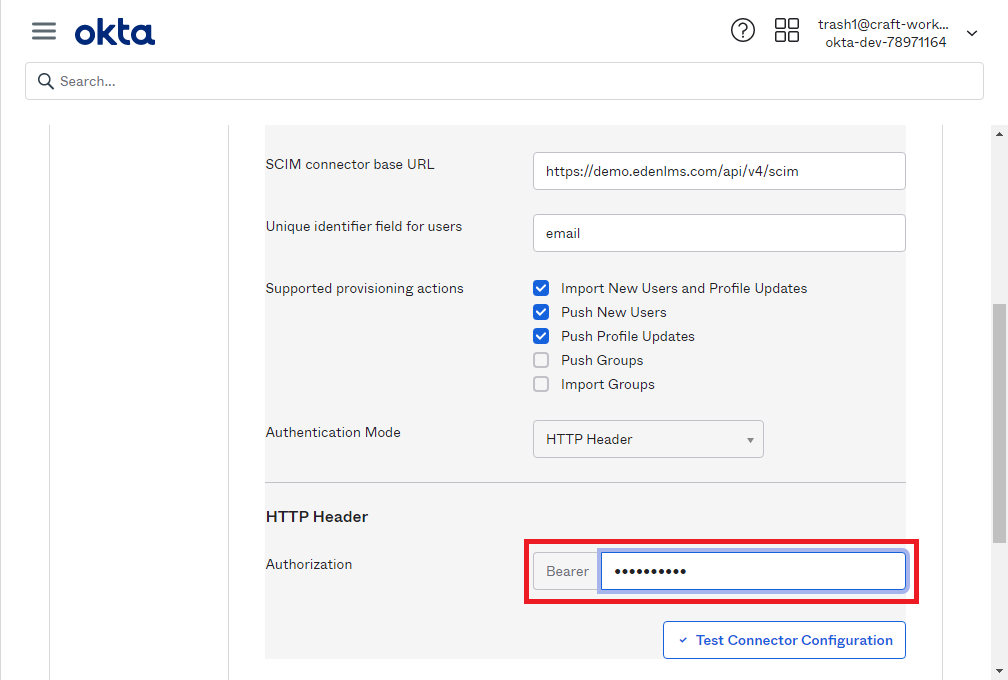 HTTP HeaderのAuthorization欄のBearerに認証用のトークンを入力します。トークンはSTEP5で記録した「アクセスキー シークレットキー」となります。たとえばアクセスキーが「xxx」、シークレットキーが「yyy」なら、トークンは「xxx yyy」となります。
STEP15: 「Test Connector Configuration」ボタンをクリック
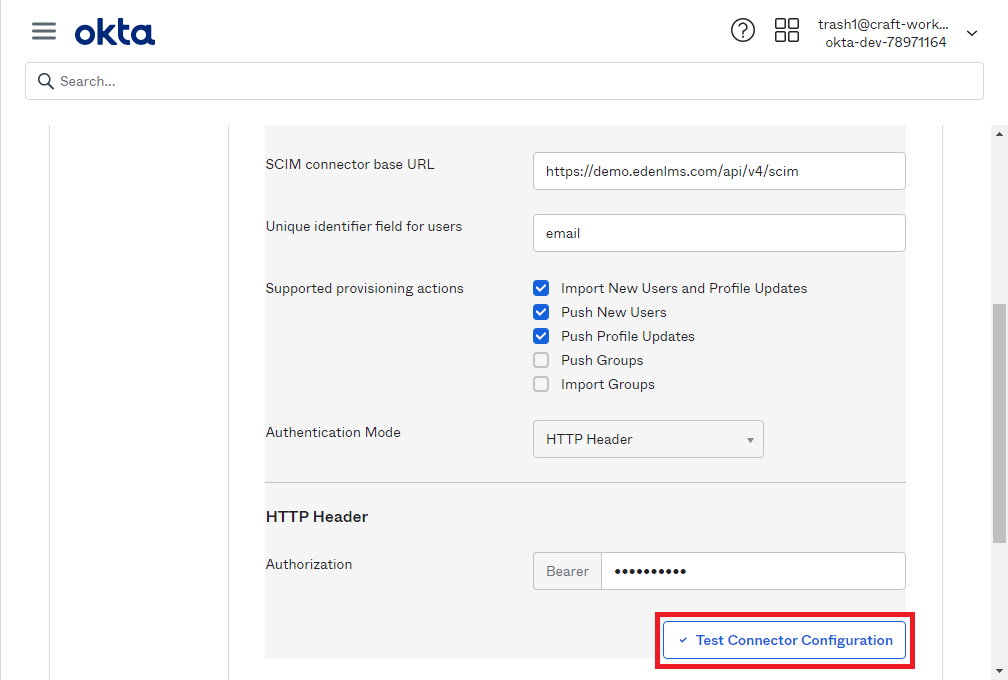 「Test Connector Configuration」ボタンをクリックします。
STEP16: 成功画面を確認して閉じる
成功画面が出ましたら×印をクリックします。
STEP17: 「Save」ボタンをクリック
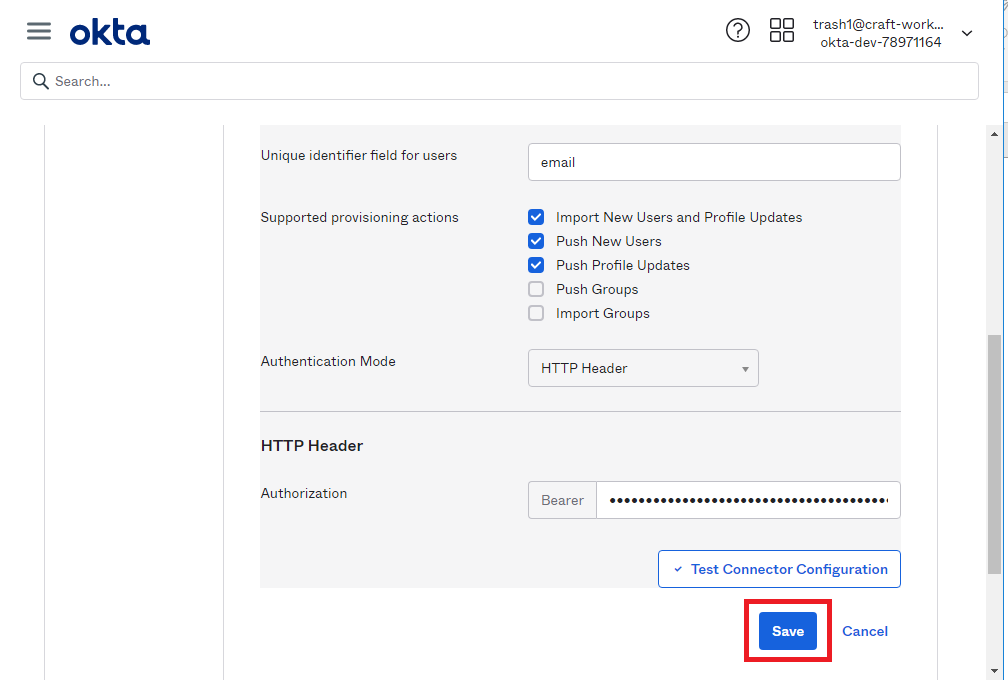 「Save」ボタンをクリックします。